Durante la última semana, se han reportado múltiples vulnerabilidades que están siendo activamente explotadas, destacando las fallas en los sistemas NetScaler ADC y Gateway de Citrix. La empresa ha lanzado parches para abordar estas vulnerabilidades, incluyendo CVE-2026-88771 y CVE-2026-88772. La primera permite a un atacante no autenticado ejecutar comandos arbitrarios, mientras que la segunda podría permitir la ejecución remota de código o un ataque de denegación de servicio. La CISA ha advertido que los actores de amenazas están explotando estas vulnerabilidades a nivel global y ha instado a las agencias federales a aplicar los parches antes del miércoles.
Además, se han identificado problemas de seguridad relacionados con cuentas de servicio débiles, errores antiguos y sistemas expuestos. Estos problemas, que se creían olvidados, han sido utilizados por atacantes, lo que pone de manifiesto la importancia de mantener una vigilancia constante sobre las infraestructuras de TI. La semana ha estado marcada por la negligencia, donde cuentas olvidadas y servicios no reforzados han facilitado los ataques.
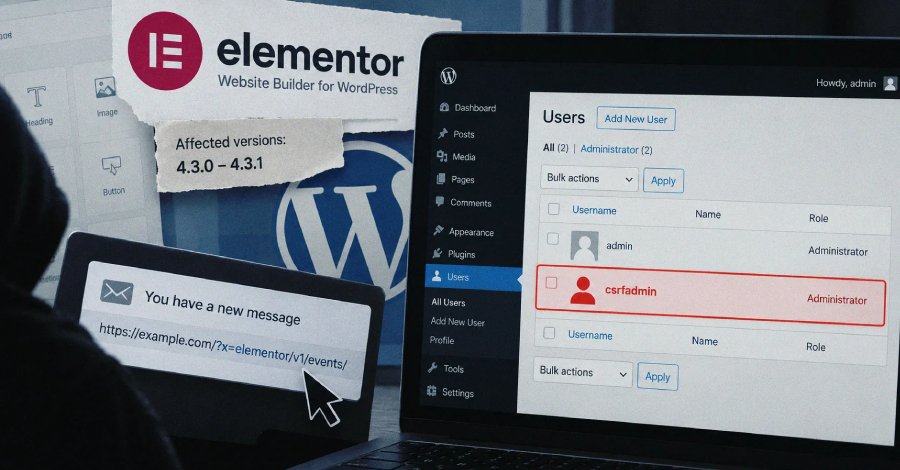
Los expertos han señalado que la brecha entre la disponibilidad de parches y su explotación se está reduciendo rápidamente. Se han enumerado múltiples vulnerabilidades críticas que requieren atención inmediata, incluyendo fallas en Docker, WordPress, y el núcleo de Linux, entre otros. Las organizaciones deben priorizar la aplicación de parches para mitigar riesgos de seguridad.
Qué significa para su organización
Las organizaciones que utilizan productos de Citrix deben revisar de inmediato sus sistemas NetScaler ADC y Gateway para aplicar los parches necesarios. Además, es crucial realizar una auditoría de las cuentas de servicio y los sistemas expuestos para identificar vulnerabilidades que podrían ser explotadas. La falta de atención a estos aspectos puede resultar en brechas de seguridad significativas.
Asimismo, se recomienda a las empresas que implementen controles de acceso y visibilidad sobre el uso de agentes de IA en sus sistemas, ya que estos pueden facilitar el acceso no autorizado a datos sensibles. Mantener una gobernanza adecuada sobre estas tecnologías es esencial para prevenir compromisos de seguridad.