← Volver a noticias

Cybersecurity

Vulnerabilidad en Elementor permite a atacantes tomar control de sitios de WordPress

Vulnerabilidad en Elementor permite a atacantes tomar control de sitios de WordPress

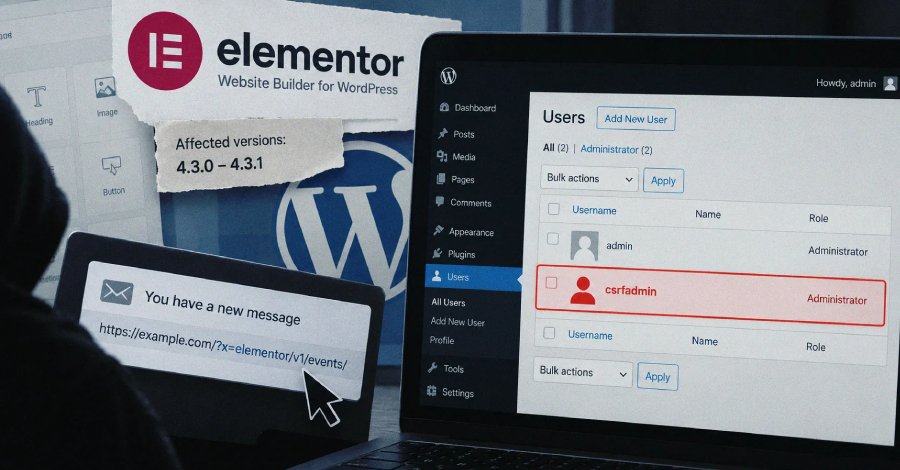
Se ha descubierto una vulnerabilidad de alta gravedad en el plugin Elementor Website Builder para WordPress, que podría ser explotada por un atacante no autenticado para crear cuentas de administrador ilegítimas y tomar control de un sitio web.

La vulnerabilidad de tipo cross-site request forgery (CSRF), que aún no tiene un identificador CVE asignado, tiene una puntuación CVSS de 8.8 sobre 10.0. Afecta únicamente a las versiones 4.3.0 y 4.3.1 del plugin, que está activo en más de 10 millones de sitios de WordPress. Según estadísticas de WordPress.org, estas dos versiones afectadas han sido instaladas en más de 2 millones de sitios.

Según Patchstack, un solo enlace abierto por un usuario de WordPress autenticado permite que ese usuario realice cualquier acción de la API REST que su cuenta esté autorizada a ejecutar. En una instalación estándar, un administrador que haga clic en el enlace crea una segunda cuenta de administrador para el atacante.

Qué significa para su organización

Las organizaciones que utilizan el plugin Elementor deben actualizar a la versión 4.3.2 de inmediato para mitigar el riesgo de explotación. Es crucial revisar los registros de acceso y actividad de los administradores en los sitios afectados, especialmente si se han abierto enlaces sospechosos. Además, se recomienda verificar si se han creado cuentas de administrador no autorizadas y tomar las medidas necesarias para eliminarlas.
Contenido reescrito con inteligencia artificial a partir de una fuente externa, revisado bajo criterio editorial de CIBERPRO. Fuente original.

#ecosistema ciberpro
Divisiones y servicios

Un problema tecnológico rara vez pertenece a una sola disciplina.

CIBERPRO organiza sus capacidades en seis divisiones que pueden actuar de forma independiente o coordinada: pericial informática, gobernanza de IA, laboratorio técnico, ciberseguridad, inteligencia digital y producción audiovisual inteligente.

Forensics

Informes periciales y evidencia digital

Informática forense, contrapericiales, auditorías forenses, documentoscopia técnica, verificación móvil spyware/malware y ratificación judicial.

Ver CIBERPRO Forensics
IAudit

Gobernanza y seguridad de IA

EU AI Act, peritaje algorítmico, evaluación de impacto, sesgos, trazabilidad, documentación técnica y seguridad de agentes de IA.

Ver CIBERPRO IAudit
Lab

Adquisición y preservación

ForensiLab: extracción móvil, clonado, backups, cloud, casos portables, hashes, cadena de custodia y procesamiento técnico.

Ver CIBERPRO Lab
Cybersecurity

ScanDefender y auditoría web

Exposición externa, vulnerabilidades, OWASP Top 10, cabeceras, SSL/TLS, CMS, APIs, compliance y remediaciones guiadas.

Ver CIBERPRO Cybersecurity
Intelligence

MaaS e inteligencia digital

Segmentación de audiencias, SmartComments, mensajes directos, amplificación algorítmica, automatización comercial y medición.

Ver CIBERPRO Intelligence
MediaTech

InmediaTop y ConectaVision

Producción con IA supervisada, vídeo, audio, imagen, infografías, automatización editorial, canales digitales y distribución propia.

Ver CIBERPRO MediaTech