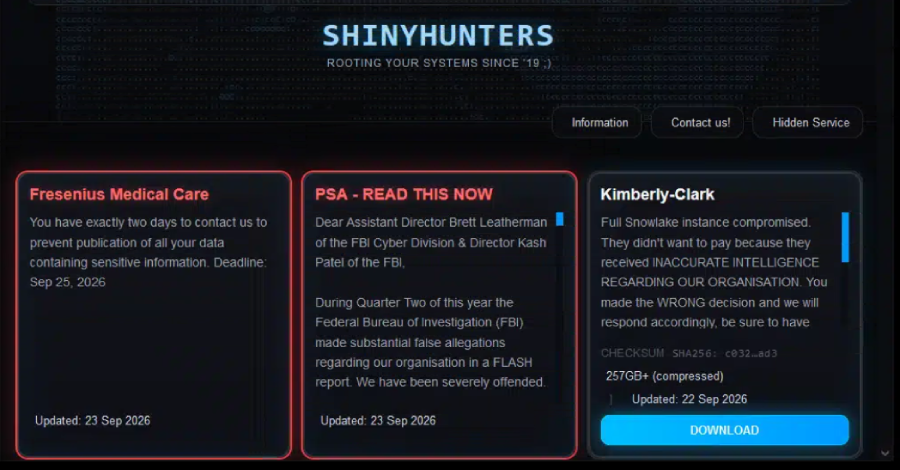
El grupo de extorsión cibernética conocido como ShinyHunters afirmó el martes haber vulnerado el Buró Federal de Investigaciones (FBI) de Estados Unidos y haber robado datos pertenecientes a empleados actuales y anteriores de la agencia. En un comunicado publicado en su sitio de la dark web, el grupo declaró: «Hemos comprometido al FBI. Poseemos datos muy sensibles sobre casi TODOS los agentes del FBI y las personas que presentaron una solicitud de empleo en el FBI.»
ShinyHunters indicó que la FBI fue atacada en respuesta a un anuncio de servicio público de mayo de 2026, que detallaba la amenaza que representaba el grupo al dirigirse a Canvas, un sistema de gestión de aprendizaje en línea, instando a las víctimas a no pagar. Los atacantes describieron las acusaciones como «sustanciales falsas alegaciones» y expresaron su decepción por la difusión de desinformación por parte de una agencia de tal prestigio.
Según un portavoz de ShinyHunters, el grupo explotó una vulnerabilidad de día cero en Oracle PeopleSoft para ejecutar código de forma remota y desfigurar el sitio de empleo del FBI con un mensaje que decía: «Este sitio ha sido incautado por ShinyHunters». Actualmente, el sitio muestra un mensaje de «Mantenimiento programado en curso». La FBI, por su parte, ha declarado que está investigando las afirmaciones sobre la actividad no autorizada que afecta a FBIjobs.gov.
Qué significa para su organización
Las organizaciones que gestionan información sensible, como las agencias gubernamentales y los departamentos de recursos humanos, deben revisar sus sistemas de gestión de datos y asegurar que no existan vulnerabilidades similares a las que ShinyHunters ha explotado. Es crucial llevar a cabo auditorías de seguridad en las plataformas de gestión de personal y en los sistemas que manejan información médica o personal identificable.
Además, es recomendable que las entidades afectadas mantengan registros detallados de las actividades en sus sistemas y colaboren estrechamente con los proveedores de servicios para mitigar cualquier riesgo potencial. La notificación a las partes afectadas y la preservación de evidencias son pasos necesarios en caso de que se confirme la brecha de seguridad.