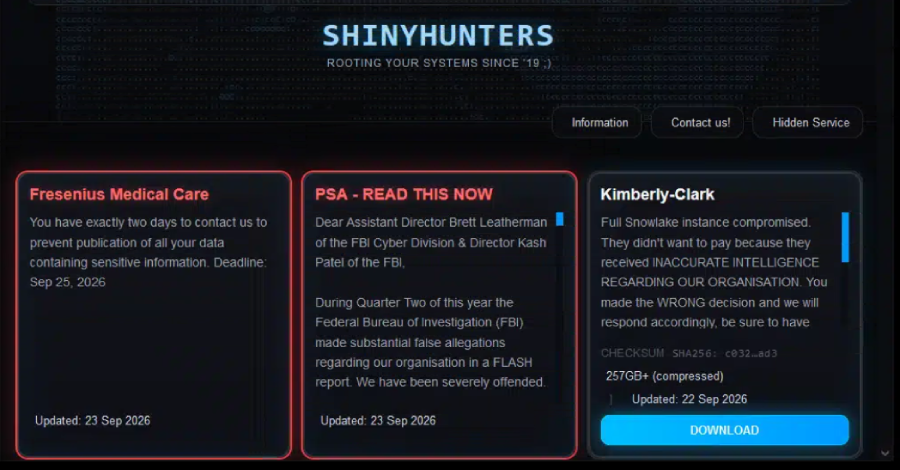
El grupo de extorsión ShinyHunters está empleando un truco de codificación de URL para eludir las reglas del firewall de aplicaciones web (WAF) que mitigan la vulnerabilidad CVE-2026-35273 de Oracle PeopleSoft, lo que les permite reanudar la explotación generalizada de este fallo en servidores vulnerables.
Según Google Mandiant y el Grupo de Inteligencia de Amenazas (GTIG), esta nueva técnica ha permitido a los atacantes dirigirse nuevamente a los servidores de PeopleSoft que no habían aplicado actualizaciones de seguridad y que, en cambio, habían bloqueado el acceso al punto final vulnerable PSEMHUB utilizando un WAF.
El 10 de junio, BleepingComputer informó por primera vez que ShinyHunters estaba atacando servidores de Oracle PeopleSoft utilizando una vulnerabilidad de día cero, lo que les permitió robar datos de 100 organizaciones. Al día siguiente, Oracle corrigió la vulnerabilidad de día cero de PeopleSoft como CVE-2026-35273, indicando que permite la ejecución remota de código no autenticado.
Qué significa para su organización
Las organizaciones que utilizan Oracle PeopleSoft, especialmente en sectores como educación, tecnología y servicios de TI, deben revisar sus registros de acceso de WebLogic en busca de solicitudes al punto final ‘/PSEMHUB/’ y sus variantes codificadas. Esto es crucial para detectar signos de explotación y evaluar la seguridad de sus sistemas.
Además, se recomienda instalar de inmediato la última actualización de seguridad para protegerse contra la vulnerabilidad CVE-2026-35273, en lugar de depender únicamente de las reglas del WAF, que pueden no ser efectivas contra las técnicas de elusión utilizadas por los atacantes.