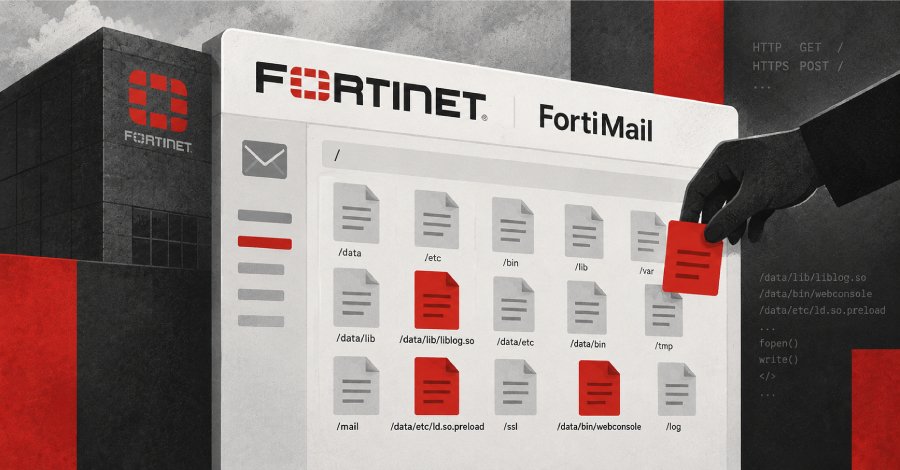
Fortinet ha advertido a sus clientes sobre una vulnerabilidad crítica en FortiMail, identificada como CVE-2026-104286, que está siendo activamente explotada en ataques de día cero para ejecutar código o comandos no autorizados en dispositivos vulnerables.
La vulnerabilidad, que tiene una puntuación CVSS de 9.8, afecta a la interfaz de gestión de FortiMail. Según Fortinet, un atacante no autenticado podría escribir archivos arbitrarios en el sistema subyacente a través de solicitudes HTTP o HTTPS manipuladas, debido a una limitación inadecuada de un nombre de ruta a un directorio restringido y a una neutralización inadecuada de bytes nulos.
Esta vulnerabilidad afecta a las versiones de FortiMail 8.0.0 a 8.0.1, 7.6.0 a 7.6.6, 7.4.0 a 7.4.8 y 7.2.0 a 7.2.9. Fortinet ha instado a los clientes a aplicar soluciones provisionales hasta que se pueda instalar una actualización de seguridad.
Qué significa para su organización
Las organizaciones que utilizan FortiMail en las versiones afectadas deben revisar sus sistemas y aplicar las soluciones provisionales recomendadas por Fortinet, como deshabilitar el soporte de la función IBE o restringir el acceso a la interfaz de gestión desde Internet. Es crucial que los administradores de sistemas verifiquen los registros para identificar posibles compromisos, prestando especial atención a las entradas relacionadas con configuraciones de cuentas de archivo y accesos no autorizados.
Además, se recomienda a las entidades que gestionan datos sensibles que realicen una auditoría de seguridad exhaustiva y se preparen para notificar a las autoridades competentes en caso de que se detecten actividades sospechosas o compromisos de datos, siguiendo las directrices de CISA sobre la mitigación de esta vulnerabilidad.