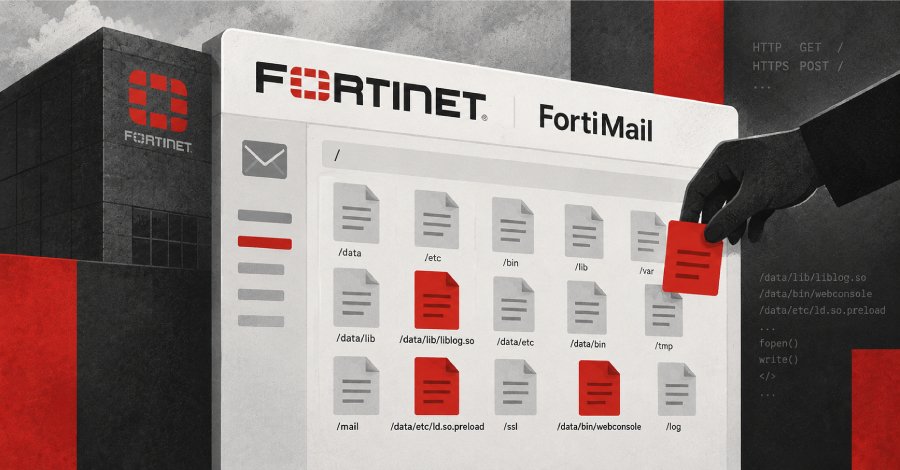
La Agencia de Ciberseguridad e Infraestructura de EE. UU. (CISA) ha añadido una vulnerabilidad crítica que afecta a Fortinet FortiMail a su catálogo de Vulnerabilidades Conocidas Explotadas (KEV), tras recibir informes de explotación activa.
La vulnerabilidad, identificada como CVE-2026-104286 (con una puntuación CVSS de 9.8), permite a atacantes no autenticados escribir archivos arbitrarios en el sistema subyacente. Fortinet ha indicado que esta falla se debe a una limitación inadecuada de un nombre de ruta a un directorio restringido y a una neutralización incorrecta de bytes NULL o caracteres NULL, lo que puede permitir a un atacante no autenticado realizar estas acciones a través de solicitudes HTTP o HTTPS manipuladas.
Fortinet ha reconocido que la vulnerabilidad ha sido explotada en el entorno real y ha instado a sus clientes a aplicar soluciones provisionales hasta que se dispongan de correcciones para ciertas versiones. La empresa ha acreditado a Gwendal Guégniaud del equipo de Seguridad de Productos de Fortinet por descubrir y reportar la falla.
Qué significa para su organización
Las organizaciones que utilizan FortiMail deben revisar sus sistemas para identificar si están afectados por esta vulnerabilidad y aplicar las soluciones provisionales recomendadas por Fortinet antes del 4 de octubre de 2026. Es crucial que se mantengan registros de las solicitudes HTTP y HTTPS para detectar posibles intentos de explotación y se evalúe la configuración de seguridad de los sistemas para mitigar riesgos adicionales.