← Volver a noticias

Cybersecurity

Bitget confirma que robo de 387,5 millones de dólares se debió a una vulnerabilidad de terceros

Bitget confirma que robo de 387,5 millones de dólares se debió a una vulnerabilidad de terceros

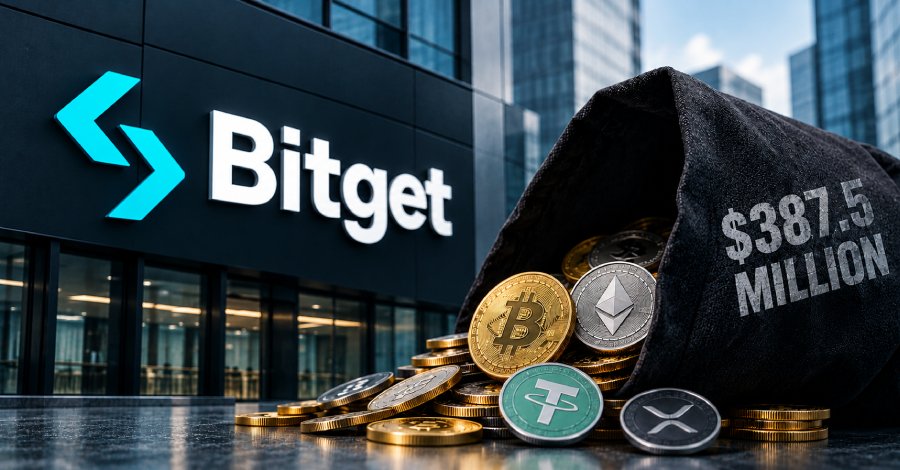
La plataforma de intercambio de criptomonedas Bitget ha confirmado que los atacantes que robaron 387,5 millones de dólares la semana pasada explotaron una vulnerabilidad de día cero en productos de seguridad de terceros, según los hallazgos de la investigación realizada por SlowMist.

El 24 de septiembre de 2026, Bitget informó que los actores de amenazas habían sustraído 387,5 millones de dólares de sus billeteras calientes y tibias a través de una serie de transferencias no autorizadas, lo que llevó a la plataforma a detener temporalmente todos los retiros. Hasta la fecha, cerca de 1,1 millones de dólares en activos criptográficos han sido congelados por Circle, Tether y NEAR Intents.

La investigación reveló que los atacantes utilizaron la vulnerabilidad para obtener credenciales internas de alto nivel y emitir comandos de retiro fraudulentos al sistema de billetera, lo que permitió realizar transferencias anómalas que eludieron los controles de riesgo existentes. Bitget ha notificado al proveedor de terceros correspondiente y ha deshabilitado la funcionalidad afectada mientras se completa una solución.

Qué significa para su organización

Las organizaciones que utilizan productos de seguridad de terceros deben revisar sus sistemas para identificar y mitigar posibles vulnerabilidades, especialmente aquellas relacionadas con accesos no autorizados. Es recomendable llevar a cabo auditorías de seguridad en los productos afectados y verificar los registros de acceso para detectar actividades sospechosas.

Además, es crucial establecer protocolos de notificación ante incidentes y mantener una comunicación fluida con los proveedores de seguridad para asegurar que se implementen las correcciones necesarias de manera oportuna.
Contenido reescrito con inteligencia artificial a partir de una fuente externa, revisado bajo criterio editorial de CIBERPRO. Fuente original.

#ecosistema ciberpro
Divisiones y servicios

Un problema tecnológico rara vez pertenece a una sola disciplina.

CIBERPRO organiza sus capacidades en seis divisiones que pueden actuar de forma independiente o coordinada: pericial informática, gobernanza de IA, laboratorio técnico, ciberseguridad, inteligencia digital y producción audiovisual inteligente.

Forensics

Informes periciales y evidencia digital

Informática forense, contrapericiales, auditorías forenses, documentoscopia técnica, verificación móvil spyware/malware y ratificación judicial.

Ver CIBERPRO Forensics
IAudit

Gobernanza y seguridad de IA

EU AI Act, peritaje algorítmico, evaluación de impacto, sesgos, trazabilidad, documentación técnica y seguridad de agentes de IA.

Ver CIBERPRO IAudit
Lab

Adquisición y preservación

ForensiLab: extracción móvil, clonado, backups, cloud, casos portables, hashes, cadena de custodia y procesamiento técnico.

Ver CIBERPRO Lab
Cybersecurity

ScanDefender y auditoría web

Exposición externa, vulnerabilidades, OWASP Top 10, cabeceras, SSL/TLS, CMS, APIs, compliance y remediaciones guiadas.

Ver CIBERPRO Cybersecurity
Intelligence

MaaS e inteligencia digital

Segmentación de audiencias, SmartComments, mensajes directos, amplificación algorítmica, automatización comercial y medición.

Ver CIBERPRO Intelligence
MediaTech

InmediaTop y ConectaVision

Producción con IA supervisada, vídeo, audio, imagen, infografías, automatización editorial, canales digitales y distribución propia.

Ver CIBERPRO MediaTech