← Volver a noticias

Forensics

Detenido en Jordania el presunto líder del grupo de extorsión ShinyHunters

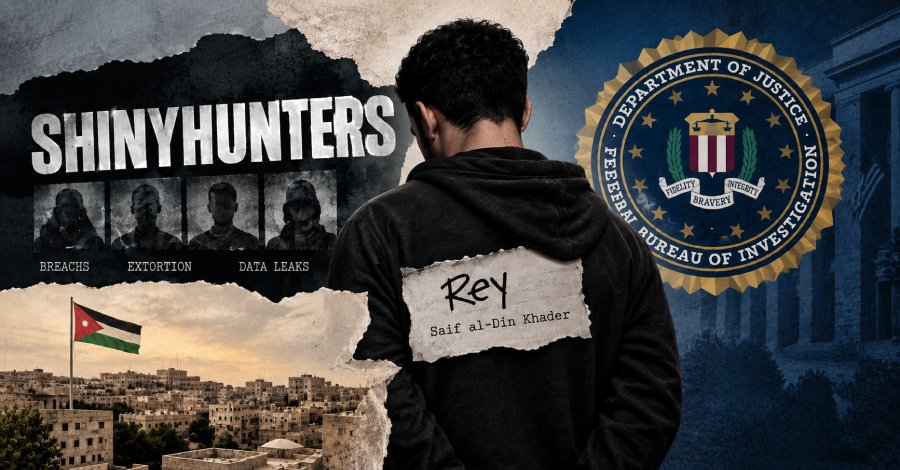
Un individuo considerado como el líder del grupo de extorsión ShinyHunters ha sido arrestado en Jordania y está colaborando con el FBI. El sospechoso, Saif al-Din Khader, conocido como Rey, es un cibercriminal adolescente de Amán que está ayudando a las autoridades a identificar a otros miembros del grupo, según informa Reuters.

La detención se produjo poco después de que el grupo de extorsión hackeara y desfigurara el sitio de empleo del FBI, FBIJobs.gov, presumiendo de haber robado entre 2 y 3 terabytes de datos. ShinyHunters envió una lista de 5,000 empleados del FBI a los medios, afirmando tener en su poder información personal y de salud de todos los empleados actuales y anteriores de la agencia.

La semana pasada, la policía neerlandesa anunció la detención de un hombre de 24 años de Ámsterdam como parte de la investigación del FBI sobre ShinyHunters. Aunque las autoridades no revelaron su identidad, informes independientes sugieren que se trata de Pepijn van der Stap, condenado en 2023 por hackear y extorsionar a numerosas organizaciones.

Qué significa para su organización

Las organizaciones que manejan datos sensibles, especialmente aquellas que operan en sectores regulados, deben revisar sus protocolos de seguridad y protección de datos a raíz de estos acontecimientos. Es recomendable llevar a cabo auditorías de seguridad para identificar posibles vulnerabilidades y asegurar que los sistemas de información estén debidamente protegidos contra accesos no autorizados.

Además, es crucial conservar registros de acceso y actividad en los sistemas, así como evaluar la necesidad de notificar a los empleados y a las autoridades competentes en caso de que se detecten brechas de seguridad que puedan comprometer datos personales o de salud.
Contenido reescrito con inteligencia artificial a partir de una fuente externa, revisado bajo criterio editorial de CIBERPRO. Fuente original.

#ecosistema ciberpro
Divisiones y servicios

Un problema tecnológico rara vez pertenece a una sola disciplina.

CIBERPRO organiza sus capacidades en seis divisiones que pueden actuar de forma independiente o coordinada: pericial informática, gobernanza de IA, laboratorio técnico, ciberseguridad, inteligencia digital y producción audiovisual inteligente.

Forensics

Informes periciales y evidencia digital

Informática forense, contrapericiales, auditorías forenses, documentoscopia técnica, verificación móvil spyware/malware y ratificación judicial.

Ver CIBERPRO Forensics
IAudit

Gobernanza y seguridad de IA

EU AI Act, peritaje algorítmico, evaluación de impacto, sesgos, trazabilidad, documentación técnica y seguridad de agentes de IA.

Ver CIBERPRO IAudit
Lab

Adquisición y preservación

ForensiLab: extracción móvil, clonado, backups, cloud, casos portables, hashes, cadena de custodia y procesamiento técnico.

Ver CIBERPRO Lab
Cybersecurity

ScanDefender y auditoría web

Exposición externa, vulnerabilidades, OWASP Top 10, cabeceras, SSL/TLS, CMS, APIs, compliance y remediaciones guiadas.

Ver CIBERPRO Cybersecurity
Intelligence

MaaS e inteligencia digital

Segmentación de audiencias, SmartComments, mensajes directos, amplificación algorítmica, automatización comercial y medición.

Ver CIBERPRO Intelligence
MediaTech

InmediaTop y ConectaVision

Producción con IA supervisada, vídeo, audio, imagen, infografías, automatización editorial, canales digitales y distribución propia.

Ver CIBERPRO MediaTech