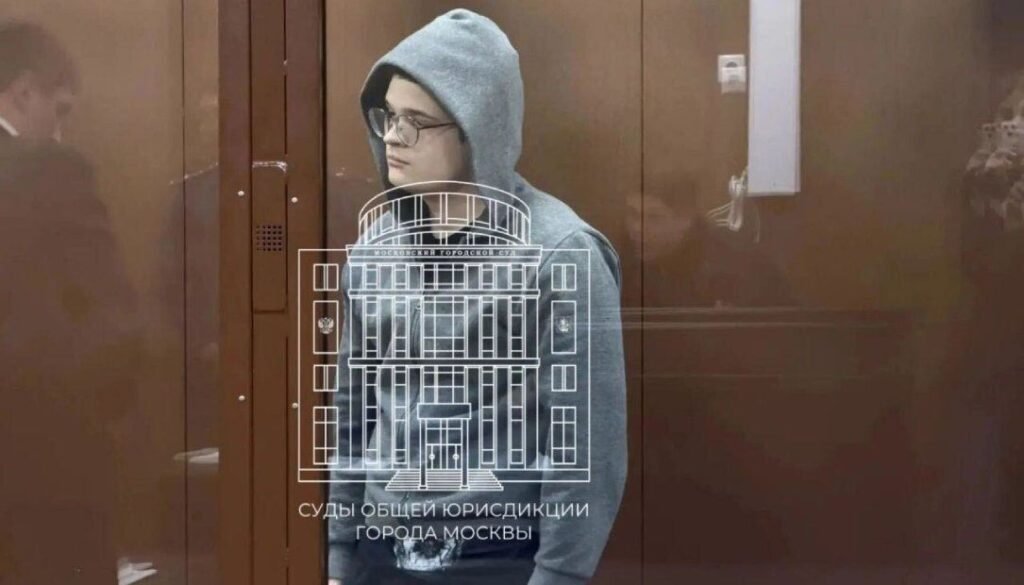
Las autoridades ucranianas, en colaboración con el FBI, han arrestado a cuatro sospechosos de formar parte de una organización internacional de ransomware, que está relacionada con más de 40,5 millones de dólares en pagos de rescate de al menos 28 empresas en todo el mundo.
Las detenciones son el resultado de una investigación de dos años sobre una organización de cibercrimen compuesta por al menos 27 individuos de Ucrania, Kazajistán, Rusia y otros países. Se ha determinado que esta organización está conectada a una red de cibercrimen más amplia que cuenta con más de 60 miembros operando en ocho jurisdicciones, incluidos antiguos miembros de la conocida banda de ransomware Conti.
Según la Policía Nacional de Ucrania, el grupo ha dirigido sus ataques contra organizaciones en sectores como el petróleo y gas, farmacéutico, manufacturero, logístico y financiero, así como infraestructuras críticas. Los atacantes investigaron la situación financiera, activos, empleados y vulnerabilidades informáticas de sus víctimas antes de llevar a cabo ataques para robar datos corporativos, cifrar sistemas y extorsionar pagos en criptomonedas.
Qué significa para su organización
Las empresas de sectores críticos, como el energético o el farmacéutico, deben revisar sus protocolos de seguridad y formación de empleados, especialmente en relación con la identificación de ataques de phishing y técnicas de ingeniería social. Es recomendable realizar auditorías de seguridad para identificar posibles vulnerabilidades en sus sistemas y reforzar la protección de datos sensibles.
Asimismo, es crucial que las organizaciones mantengan registros detallados de incidentes de seguridad y notifiquen a las autoridades competentes en caso de un ataque, para garantizar una respuesta adecuada y la preservación de pruebas.