← Volver a noticias

Cybersecurity

Investigación sobre kits de phishing que roban sesiones de Microsoft 365

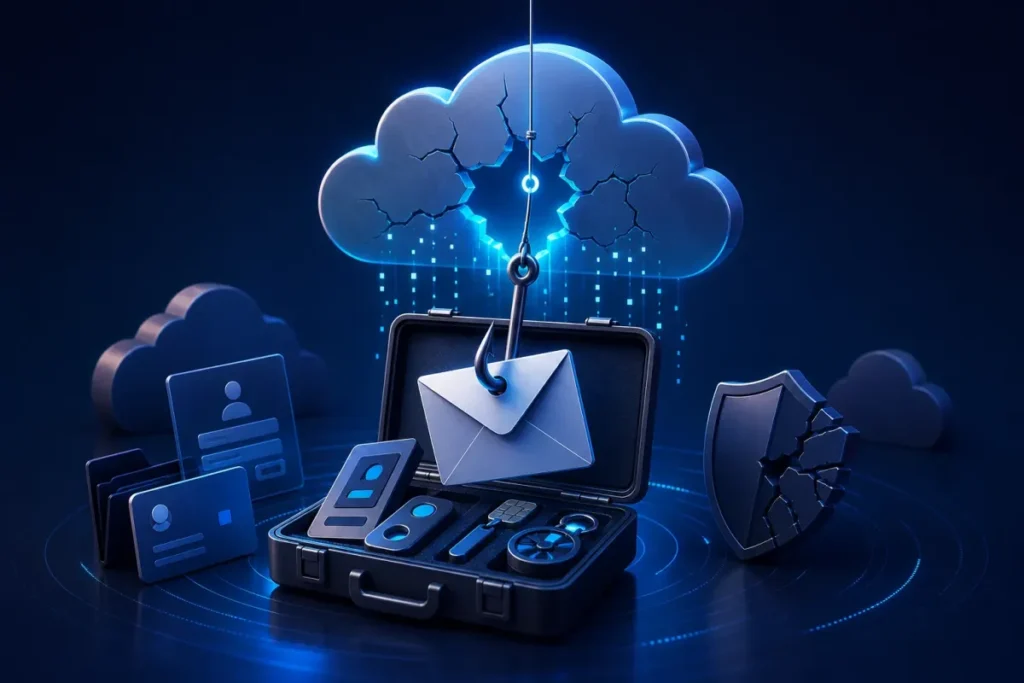
Investigación sobre kits de phishing que roban sesiones de Microsoft 365Imagen generada con IA

Los kits de phishing han evolucionado, facilitando el robo de credenciales a través de interfaces convenientes para los atacantes. Estos kits, diseñados específicamente para robar tokens de sesión de Microsoft 365, incluyen paneles de administración y soporte continuo, asemejándose a un modelo de negocio SaaS.

Investigadores de Huntress han analizado varios de estos kits modernos, que permiten a atacantes de nivel básico acceder a sesiones activas sin necesidad de completar el inicio de sesión y la autenticación multifactor (MFA), lo que les otorga acceso instantáneo a los recursos en la nube y correos electrónicos de las víctimas.

Los kits de phishing, que van desde simples archivos HTML hasta complejas operaciones de Phishing as a Service (PhaaS), utilizan técnicas avanzadas para capturar y reproducir tokens de sesión. Entre los kits analizados se encuentran EvilTokens, Knight Office y Kali365, que permiten a los atacantes mantener acceso persistente a las cuentas de Microsoft 365.

Qué significa para su organización

Las organizaciones que utilizan Microsoft 365 deben revisar sus sistemas de autenticación y acceso, prestando especial atención a los inicios de sesión desde infraestructuras en la nube desconocidas. Es recomendable investigar la actividad de los dispositivos y los métodos de autenticación, así como las reglas de reenvío de correos y cualquier actividad sospechosa en los buzones.

Además, es crucial revocar tokens de actualización y eliminar dispositivos no autorizados para contener posibles brechas de seguridad. Las empresas deben estar atentas a la autenticación mediante código de dispositivo y monitorear cualquier intento de reingreso tras la desaparición del dominio de phishing original.
Contenido reescrito con inteligencia artificial a partir de una fuente externa, revisado bajo criterio editorial de CIBERPRO. Fuente original.

#ecosistema ciberpro
Divisiones y servicios

Un problema tecnológico rara vez pertenece a una sola disciplina.

CIBERPRO organiza sus capacidades en seis divisiones que pueden actuar de forma independiente o coordinada: pericial informática, gobernanza de IA, laboratorio técnico, ciberseguridad, inteligencia digital y producción audiovisual inteligente.

Forensics

Informes periciales y evidencia digital

Informática forense, contrapericiales, auditorías forenses, documentoscopia técnica, verificación móvil spyware/malware y ratificación judicial.

Ver CIBERPRO Forensics
IAudit

Gobernanza y seguridad de IA

EU AI Act, peritaje algorítmico, evaluación de impacto, sesgos, trazabilidad, documentación técnica y seguridad de agentes de IA.

Ver CIBERPRO IAudit
Lab

Adquisición y preservación

ForensiLab: extracción móvil, clonado, backups, cloud, casos portables, hashes, cadena de custodia y procesamiento técnico.

Ver CIBERPRO Lab
Cybersecurity

ScanDefender y auditoría web

Exposición externa, vulnerabilidades, OWASP Top 10, cabeceras, SSL/TLS, CMS, APIs, compliance y remediaciones guiadas.

Ver CIBERPRO Cybersecurity
Intelligence

MaaS e inteligencia digital

Segmentación de audiencias, SmartComments, mensajes directos, amplificación algorítmica, automatización comercial y medición.

Ver CIBERPRO Intelligence
MediaTech

InmediaTop y ConectaVision

Producción con IA supervisada, vídeo, audio, imagen, infografías, automatización editorial, canales digitales y distribución propia.

Ver CIBERPRO MediaTech