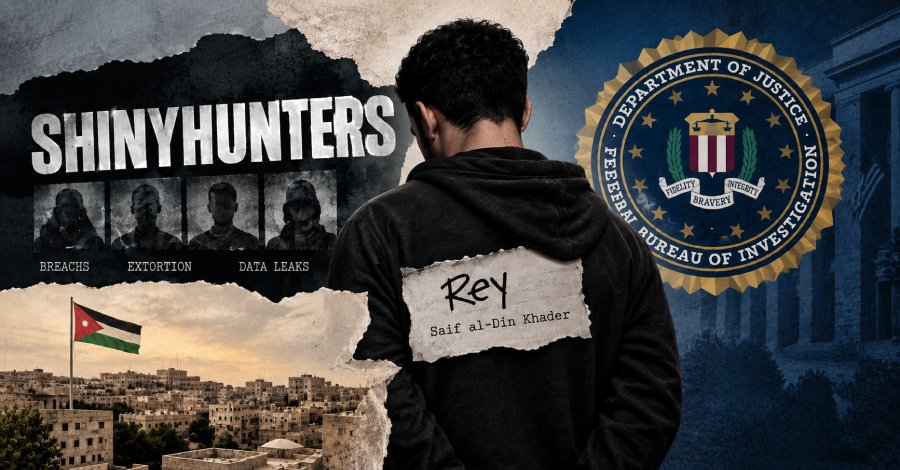
Edward Dubrovsky, un ejecutivo canadiense de ciberseguridad, ha sido arrestado en Pennsylvania en relación con actividades de extorsión que múltiples informes han vinculado a la operación del FBI contra el grupo de hackers ShinyHunters. Dubrovsky, de 54 años, ha ocupado cargos importantes en empresas de ciberseguridad que ayudan a las víctimas de brechas de datos y ransomware a negociar pagos de extorsión con los cibercriminales.
El director del FBI, Kash Patel, anunció que se había arrestado a «otro sospechoso co-conspirador del grupo ShinyHunters». Según el New York Times, el sospechoso es un ciudadano canadiense arrestado en Pennsylvania y se cree que es un co-conspirador principal en el reciente hackeo del portal de empleos del FBI. Dubrovsky fue detenido mientras asistía a una conferencia de ciberseguridad.
Los registros judiciales disponibles indican que Dubrovsky compareció en el Distrito Este de Pennsylvania tras ser detenido. Posteriormente, fue trasladado al Distrito Este de Texas, donde se presentaron los cargos, y permanece bajo custodia. Aunque la denuncia está actualmente sellada, el expediente menciona cargos relacionados con conspiración y extorsión.
Qué significa para su organización
Las organizaciones que operan en el ámbito de la ciberseguridad y la negociación de pagos de extorsión deben revisar sus protocolos internos y la formación de su personal en relación con la extorsión cibernética. Es recomendable que se evalúen los vínculos con empresas o individuos que puedan estar bajo investigación, como en el caso de Dubrovsky, para evitar posibles implicaciones legales.
Además, es crucial que las empresas mantengan registros detallados de sus interacciones con posibles cibercriminales y revisen sus políticas de respuesta ante incidentes para asegurar que están alineadas con las mejores prácticas y regulaciones actuales.