← Volver a noticias

Forensics

CTO de RansomwareHelp acusado de fraude electrónico tras operación encubierta del FBI

CTO de RansomwareHelp acusado de fraude electrónico tras operación encubierta del FBIImagen generada con IA

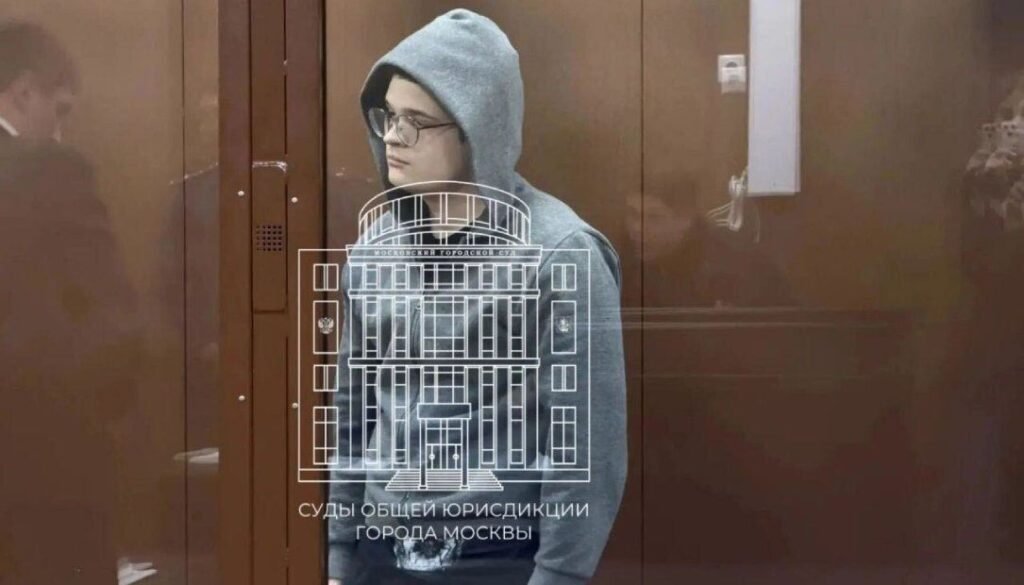
El director de tecnología y cofundador de ransomwarehelp.com, una empresa de Florida que afirmaba utilizar «herramientas criptográficas avanzadas» para restaurar datos bloqueados por ransomware, ha sido acusado de fraude electrónico. La acusación se produce tras una operación encubierta del FBI que reveló que la compañía simplemente pagaba a los atacantes por una clave de descifrado y cobraba a las víctimas un sobreprecio por un trabajo que nunca se realizó.

RansomwareHelp había instado a las víctimas a no pagar el rescate, asegurando que sus herramientas podían restaurar el 100% de los datos y sistemas. Sin embargo, según la acusación, Juan Ricardo Palacio Escobar, de 52 años, pagaba regularmente a grupos de ransomware por una clave de descifrado y luego cobraba a las víctimas mucho más de lo que había pagado en secreto a los atacantes.

La acusación detalla que el FBI llevó a cabo una operación en la que se hacían pasar por una empresa víctima de un ciberataque y por un grupo de ransomware ficticio. Tras contactar con RansomwareHelp, Palacio solicitó el precio más bajo posible para el descifrador, lo que llevó a un intercambio en el que se acordó un precio considerablemente superior al que había pagado a los atacantes.

Qué significa para su organización

Las organizaciones que han utilizado servicios de recuperación de datos de empresas como RansomwareHelp deben revisar cuidadosamente sus registros de comunicación y transacciones. Es recomendable verificar si se han realizado pagos a grupos de ransomware y si se han seguido los protocolos adecuados para la recuperación de datos. Además, es crucial conservar cualquier evidencia relacionada con las negociaciones y los acuerdos realizados, así como notificar a las autoridades pertinentes si se sospecha de actividades fraudulentas.
Contenido reescrito con inteligencia artificial a partir de una fuente externa, revisado bajo criterio editorial de CIBERPRO. Fuente original.

#ecosistema ciberpro
Divisiones y servicios

Un problema tecnológico rara vez pertenece a una sola disciplina.

CIBERPRO organiza sus capacidades en seis divisiones que pueden actuar de forma independiente o coordinada: pericial informática, gobernanza de IA, laboratorio técnico, ciberseguridad, inteligencia digital y producción audiovisual inteligente.

Forensics

Informes periciales y evidencia digital

Informática forense, contrapericiales, auditorías forenses, documentoscopia técnica, verificación móvil spyware/malware y ratificación judicial.

Ver CIBERPRO Forensics
IAudit

Gobernanza y seguridad de IA

EU AI Act, peritaje algorítmico, evaluación de impacto, sesgos, trazabilidad, documentación técnica y seguridad de agentes de IA.

Ver CIBERPRO IAudit
Lab

Adquisición y preservación

ForensiLab: extracción móvil, clonado, backups, cloud, casos portables, hashes, cadena de custodia y procesamiento técnico.

Ver CIBERPRO Lab
Cybersecurity

ScanDefender y auditoría web

Exposición externa, vulnerabilidades, OWASP Top 10, cabeceras, SSL/TLS, CMS, APIs, compliance y remediaciones guiadas.

Ver CIBERPRO Cybersecurity
Intelligence

MaaS e inteligencia digital

Segmentación de audiencias, SmartComments, mensajes directos, amplificación algorítmica, automatización comercial y medición.

Ver CIBERPRO Intelligence
MediaTech

InmediaTop y ConectaVision

Producción con IA supervisada, vídeo, audio, imagen, infografías, automatización editorial, canales digitales y distribución propia.

Ver CIBERPRO MediaTech