El malware Lunex Stealer, distribuido a través de sitios web comprometidos en Ucrania, utiliza un método de verificación de Cloudflare para llevar a cabo ataques dirigidos a usuarios de habla ucraniana. Este malware forma parte de una plataforma más amplia de malware como servicio (MaaS) conocida como Lunex, según un informe técnico de la empresa Ontinue.
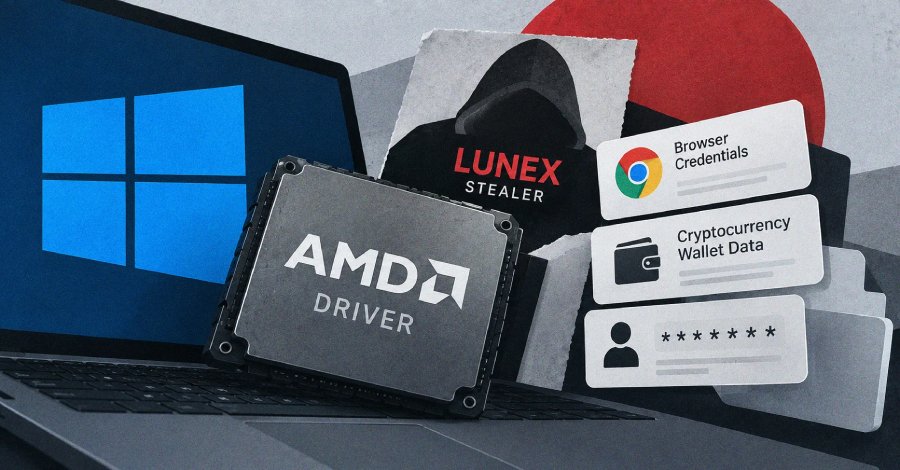
La cadena de ataque se inicia con una página CAPTCHA falsa y culmina en la implementación de un agente de control y comando (C2) completamente funcional. Lunex Stealer extrae credenciales y datos de siete navegadores basados en Chromium, exfiltra billeteras de criptomonedas y establece acceso persistente al sistema de archivos remoto a través de un host de mensajería nativa basado en PowerShell instalado en el navegador de la víctima.
El malware utiliza instaladores MSI falsos para desencadenar una serie de acciones, incluyendo la entrega de un cargador llamado LunexLoader, diseñado para eludir el Control de Cuentas de Usuario (UAC) en Windows. Utiliza una técnica de ataque conocida como BYOVD (Bring Your Own Vulnerable Driver) para evadir defensas, aprovechando un controlador vulnerable del software AMD Radeon que permite escalar privilegios y desactivar procesos de seguridad.
Qué significa para su organización
Las organizaciones que utilizan software de AMD Radeon deben revisar la seguridad de sus controladores y asegurarse de que están actualizados para mitigar el riesgo de ataques como Lunex Stealer. Es recomendable verificar los registros de acceso y actividad de los navegadores utilizados por los empleados, así como implementar medidas de monitoreo para detectar comportamientos inusuales que puedan indicar una infección.
Además, es crucial notificar a los equipos de seguridad sobre cualquier actividad sospechosa y considerar la preservación de evidencias en caso de que se detecte una brecha de seguridad. La implementación de controles de acceso más estrictos y la formación de los empleados sobre la identificación de ataques de phishing también son pasos importantes a seguir.