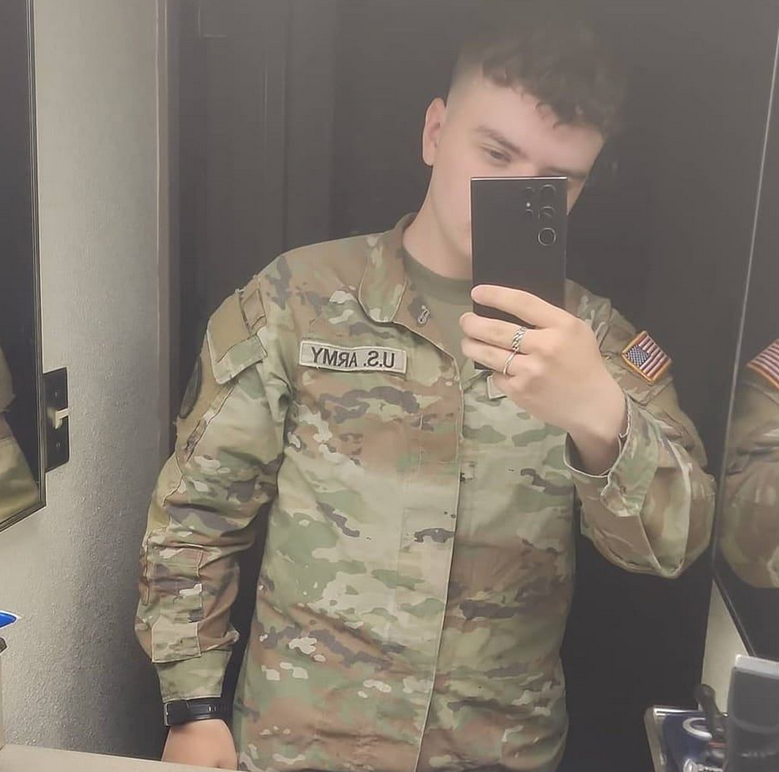
Un soldado del Ejército de Estados Unidos se declaró culpable de hackear varias compañías de telecomunicaciones y robar metadatos de llamadas y mensajes de texto de más de 100 millones de clientes de AT&T en 2024. Hoy ha sido condenado a 70 meses de prisión federal y se le ha ordenado pagar cerca de 300,000 dólares en restitución a las víctimas. Cameron John Wagenius, de 22 años, estaba destinado en una base del Ejército estadounidense en Corea del Sur cuando adoptó la identidad criminal cibernética «Kiberphant0m».
Wagenius, junto con tres supuestos cómplices, descargó datos de varios grandes clientes del servicio de almacenamiento en la nube Snowflake, que había expuesto credenciales y no aplicaba la autenticación multifactor (MFA). En octubre de 2024, Wagenius presumió en foros de cibercrimen que había robado metadatos de llamadas y mensajes de texto de decenas de millones de clientes de AT&T. Además, afirmó haber hackeado más de una docena de compañías de telecomunicaciones en todo el mundo, incluida la división Push-to-Talk de Verizon, y extorsionó públicamente a estas empresas a cambio de no publicar los datos robados.
En noviembre de 2025, KrebsOnSecurity advirtió que Kiberphant0m probablemente era un soldado estadounidense en Corea del Sur. Menos de un mes después, Wagenius fue arrestado y acusado en dos acusaciones federales separadas, a las que se declaró culpable. Durante su audiencia de sentencia en Seattle, se le impuso una pena de casi siete años de prisión federal y se le ordenó pagar 294,978 dólares en restitución. Los fiscales federales afirmaron que Wagenius fue asistido en sus esfuerzos de extorsión por Kenneth Schuchman, un hombre de 28 años con un extenso historial criminal cibernético.
Qué significa para su organización
Las organizaciones de telecomunicaciones y aquellas que manejan datos sensibles deben revisar sus sistemas de seguridad, especialmente en lo que respecta a la autenticación multifactor y la protección de credenciales. Es crucial llevar a cabo auditorías de seguridad para identificar posibles vulnerabilidades que puedan haber sido explotadas, como las que se dieron en el caso de Snowflake.
Además, es recomendable que las empresas establezcan protocolos de respuesta ante incidentes que incluyan la notificación a las autoridades competentes en caso de que se detecten brechas de seguridad similares. La colaboración con agencias de seguridad cibernética puede ser vital para prevenir futuros ataques y proteger la información de los clientes.