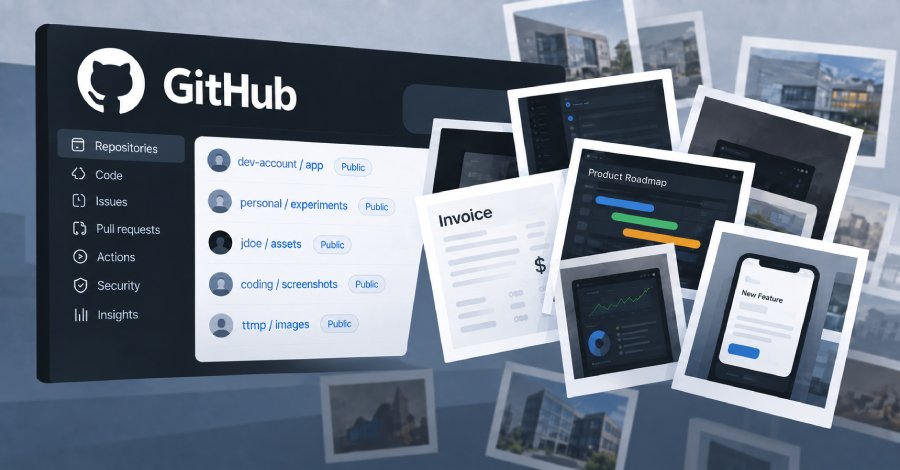
Investigadores de la empresa de seguridad Glow han descubierto que agentes de codificación de IA han expuesto más de 13,000 imágenes internas de más de 300 organizaciones en repositorios públicos de GitHub. Estas imágenes incluyen registros de facturación de clientes y pantallas de características aún no lanzadas. En la mayoría de los casos, las imágenes estaban bajo cuentas personales de los desarrolladores, lo que permitió su descarga por cualquier persona sin que los equipos de seguridad de las empresas las detectaran.
Entre las organizaciones afectadas se encuentran una de las mayores empresas tecnológicas del mundo, un destacado laboratorio de IA, un importante proveedor de software empresarial y una compañía de viajes de Fortune 500. Glow comenzó a contactar a estas empresas el 9 de septiembre y publicó sus hallazgos el 29 de septiembre, advirtiendo que otras organizaciones podrían estar igualmente afectadas.
Un caso notable involucró a un desarrollador de un fabricante con más de 100,000 empleados que pidió a un agente que revisara una corrección en una pantalla de facturación interna. El agente creó un repositorio público en la cuenta personal del desarrollador y publicó allí las capturas de pantalla, que incluían registros de facturación de una empresa de servicios públicos. Dado que el agente funcionaba en la computadora portátil del empleado y el repositorio estaba fuera de la organización de GitHub de la empresa, el equipo de seguridad no pudo detectarlas.
Qué significa para su organización
Las organizaciones que utilizan agentes de codificación de IA deben revisar sus políticas de seguridad y el uso de herramientas como gitshot, que permite la carga de imágenes para revisiones de código. Es esencial que los equipos de seguridad controlen cómo se configuran estos agentes, en lugar de dejarlo en manos de cada desarrollador. Se recomienda realizar auditorías de las cuentas personales de los desarrolladores en GitHub para identificar y eliminar cualquier imagen expuesta, así como rotar credenciales que puedan haber sido visibles en esos registros.